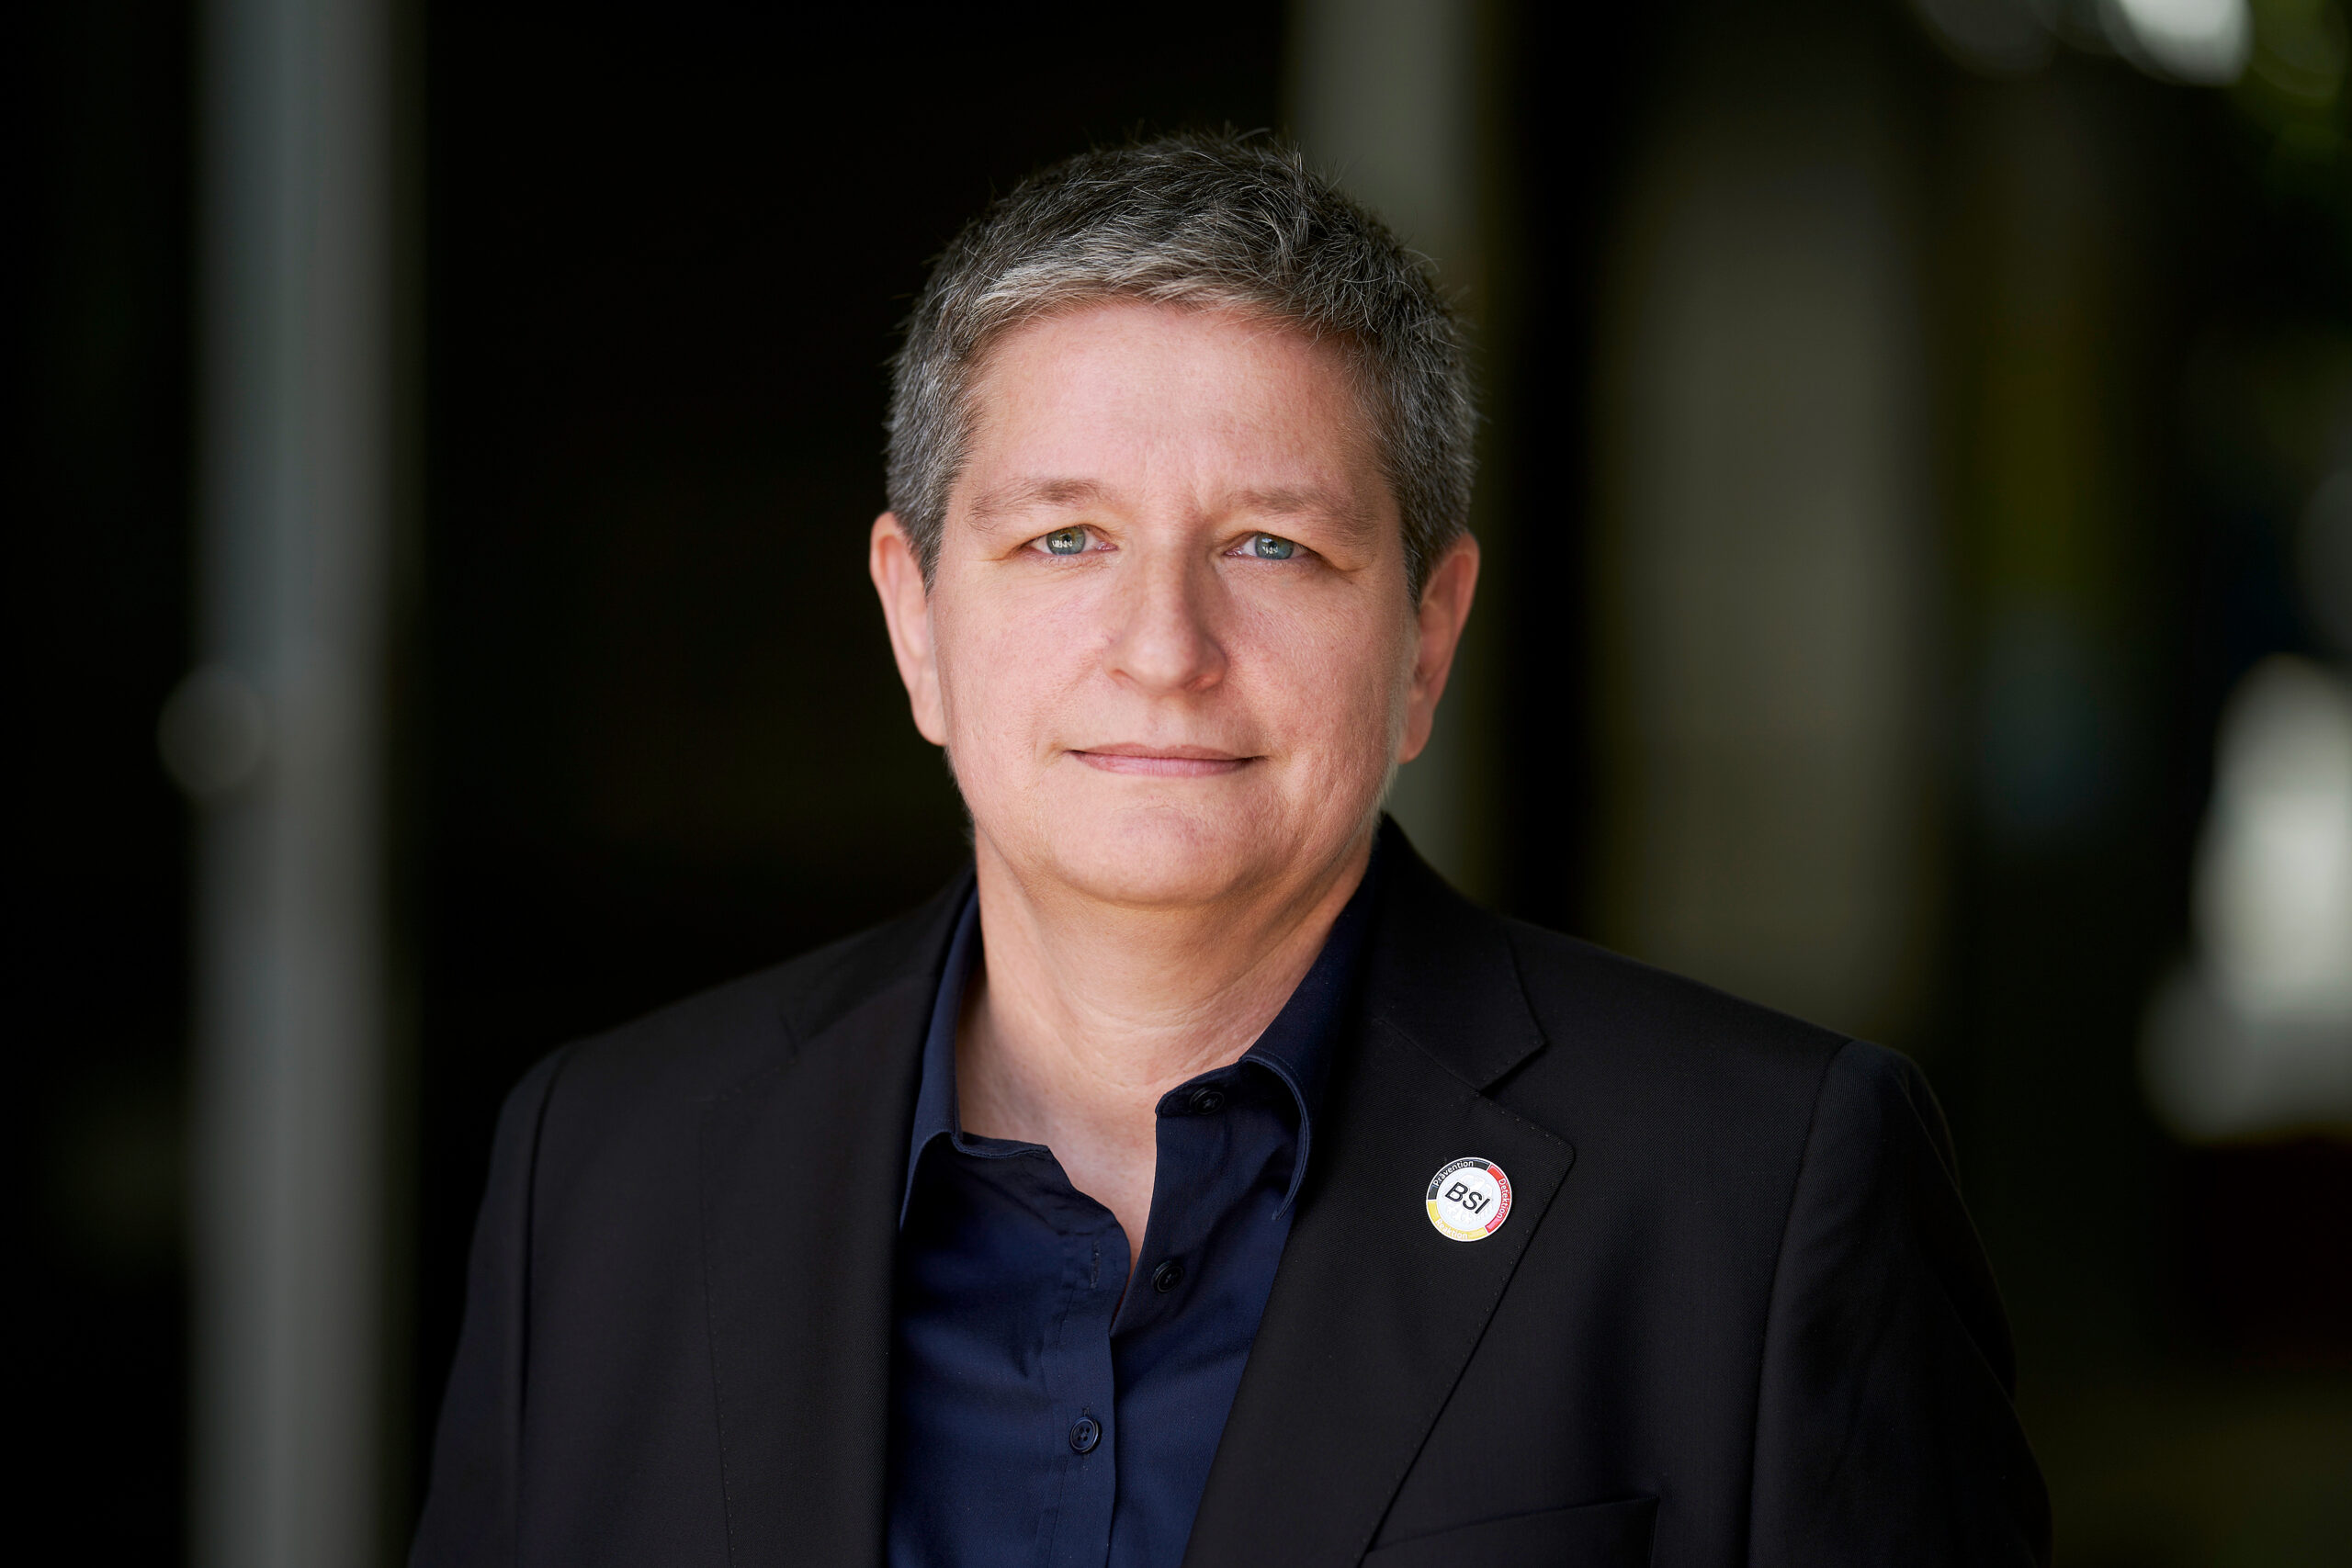
Bundespressekonferenz zum Thema
Vorstellung der BSI Präsidentin
mit Bundesministerin des Innern und für Heimat Nancy Faeser und
Claudia Plattner, Präsidentin des Bundesamtes für Sicherheit in der Informationstechnik (BSI)
/ 07072023,DEU,Deutschland,Berlin
Meldungen vom BSI zu IT Sicherheit vgl.: Bundesamt für Sicherheit in der Informationstechnik kurz BSI
- Ein entfernter, nicht angemeldeter Angreifer kann eine Schwachstelle in 7-Zip ausnutzen, um Sicherheitsvorkehrungen zu umgehen und Schadcode auszuführen.
- Ein Angreifer kann mehrere Schwachstellen in Samsung Android ausnutzen, um Daten zu manipulieren, um Informationen offenzulegen, um Sicherheitsvorkehrungen zu umgehen und um beliebigen Programmcode auszuführen. Die Schwachstellen entstehen durch einen Schreibvorgang außerhalb des zulässigen Bereichs, eine unzureichende Eingabevalidierung, einen stapelbasierten Pufferüberlauf, eine unzureichende Zugriffskontrolle, falsche Standardberechtigungen, eine unzureichende Autorisierung, einen unzureichenden Export von Android-Anwendungskomponenten, eine […]
- Ein Angreifer kann mehrere Schwachstellen in LibreOffice ausnutzen, um Informationen auszuspähen, schädliche Befehle im Programm auszuführen, Sicherheitsmaßnahmen zu umgehen, Dateien zu verändern oder die Funktionsweise des Programms zu beeinträchtigen.
- Im DrayTek Vigor2960 existieren mehrere Schwachstellen. Ein Angreifer kann diese ausnutzen, um Schadcode auszuführen oder nicht spezifizierte Angriffe durchzuführen, was hohe Auswirkungen auf die Vertraulichkeit, Integrität und Verfügbarkeit der Systeme haben kann.
- Ein Angreifer kann mehrere Schwachstellen in Google Chrome / Microsoft Edge ausnutzen, um möglicherweise Schadcode auszuführen, Berechtigungen zu erweitern, Sicherheitsmaßnahmen zu umgehen, Daten offenzulegen oder zu manipulieren, einen Programmabsturz auszulösen, den Benutzer zu täuschen oder andere, nicht näher spezifizierte Angriffe auszuführen. Zur Ausnutzung genügt es, eine bösartig gestaltete Webseite zu laden oder einen Link zu […]
- Es gibt eine Schwachstelle in Microsoft OneNote. Ein Angreifer kann dadurch Schadcode ausführen. Zur Ausnutzung muss vom Benutzer eine speziell präparierte OneNote-Datei geöffnet und deren Freihand-Inhalte in Text konvertiert werden.
- Ein Angreifer kann mehrere Schwachstellen in Adobe Creative Cloud (After Effects, Audition, Media Encoder und Premiere) ausnutzen, um seine Privilegien zu erhöhen, um einen Denial of Service Angriff durchzuführen, um Informationen offenzulegen, um Dateien zu manipulieren und um beliebigen Programmcode auszuführen. Die Schwachstellen werden durch eine unsachgemäße Eingabevalidierung, einen Pfad-Traversal-Angriff, einen Verstoß gegen Prinzipien für […]
- Ein Angreifer kann mehrere Schwachstellen in Mozilla Firefox und Mozilla Thunderbird ausnutzen, um Schutzmechanismen zu umgehen, zusätzliche Rechte zu erhalten, Dateien zu verändern, Informationen auszulesen oder andere Angriffe durchzuführen.
- Es bestehen mehrere Schwachstellen in Google Android Pixel. Ein Angreifer kann diese Schwachstellen ausnutzen, um erweiterte Privilegien zu erlangen, Schadcode auszuführen, einen Systemabsturz zu erzeugen oder vertrauliche Informationen zu stehlen. Für die erfolgreiche Ausnutzung einiger dieser Schwachstellen sind möglicherweise bestimmte Berechtigungen, eine Benutzerinteraktion oder die Erfüllung bestimmter Bedingungen erforderlich.
- Ein Angreifer kann mehrere Schwachstellen in AMD Prozessor ausnutzen, um Dateien zu manipulieren, um Informationen offenzulegen und um Sicherheitsvorkehrungen zu umgehen. Die Schwachstellen entstehen durch einen Vorgang an einer Ressource nach deren Ablauf, eine fehlende Authentifizierung, die Verwendung eines fest im Code hinterlegten kryptografischen Schlüssels, eine unsachgemäße Zugriffskontrolle, eine fehlerhafte Durchsetzung von Prozessabläufen, einen Schreibvorgang […]
- In AMD Prozessor und AMD Radeon existieren mehrere Schwachstellen. Ein Angreifer kann diese Schwachstellen ausnutzen, um erweiterte Berechtigungen zu erlangen, Schadcode auszuführen, Sicherheitsmaßnahmen zu umgehen, Daten zu manipulieren oder offenzulegen oder einen Systemabsturz zu verursachen. Für die Ausnutzung einiger dieser Schwachstellen sind bestimmte Berechtigungen, lokaler Zugriff, bestimmte Bedingungen oder Konfigurationen oder eine Benutzerinteraktion erforderlich.
- Ein Angreifer kann mehrere Schwachstellen in Adobe Photoshop 2026 und 2027 ausnutzen, um beliebigen Programmcode auszuführen, um einen Denial of Service Angriff durchzuführen und um Informationen offenzulegen. Die Schwachstellen entstehen durch einen Heap-basierten Pufferüberlauf, einen Schreibvorgang außerhalb des zulässigen Speicherbereichs, eine Verwendung nach Freigabe, eine unkontrollierte Rekursion, eine Dereferenzierung eines NULL-Zeigers und einen Lesevorgang außerhalb […]
Beitragsbild Pressefoto
Präsidentin des BSI – Claudia Plattner
Quelle: BMI/ Henning Schacht